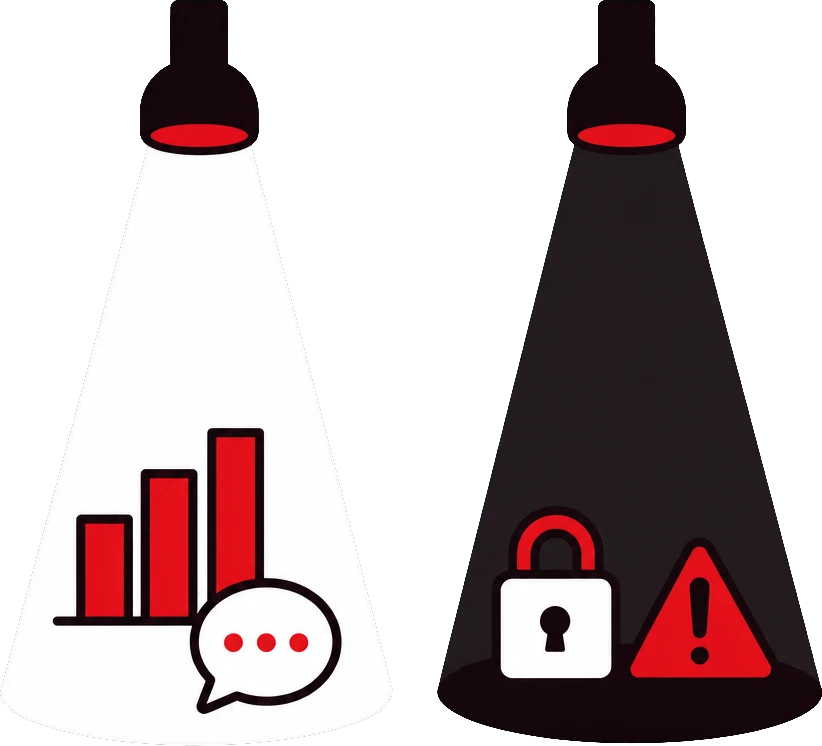
Google confirmó vistas de post en Business Profile y Meta empaquetó a Muse dentro de Meta One, ambos anuncios en la misma quincena de septiembre. En los dos casos, el riesgo real (un fraude de suplantación telefónica y 39 menciones a ataques en un manual técnico) quedó relegado a una plantilla de soporte o a un documento que nadie abre.
La evidencia por fuente
Es la tercera vez este año que una plataforma grande resuelve el mismo dilema de comunicación con la misma fórmula: anunciar la métrica que genera titular fácil con todo el peso institucional, y dejar el riesgo real en el documento que menos gente lee.
El 10 de septiembre, Search Engine Journal reportó que Google confirmó el rollout global de las vistas por post en Business Profile, una métrica descontinuada desde febrero de 2023. La empleada de Google Lisa Landsman la describió en el boletín oficial para pequeños negocios como "one of our most requested features yet". Ese mismo día, Search Engine Roundtable documentó un fraude activo dentro del programa de contribuyentes de Google Maps: personas ajenas a un negocio suben fotos con IA que muestran un número de teléfono falso, y ese número termina como la imagen más visible de la ficha. Naomi Stevens reportó el caso y recibió, según el propio hilo, una plantilla genérica de soporte que no identificaba el problema. Cubrimos esa asimetría completa en "Google suma vistas de post a tu ficha mientras el fraude telefónico sigue sin freno", donde la propia Camila Soto documentó que subir una foto de portada nueva tampoco desplazó la imagen falsa del lugar más visible del perfil.
Cinco días después, el 15 de septiembre, Meta corrió la misma jugada con otro vocabulario. El anuncio de Meta Newsroom presentó a Muse como "un agente de IA personal seguro y privado" que corre en su propia máquina virtual y que ya puede pagar con Link, la pasarela de Stripe. TechCrunch reportó que esa misma semana Meta empaquetó el acceso a Muse dentro de Meta One, la familia de suscripciones que también escala el Meta Business Agent para negocios en WhatsApp. Meta Superintelligence Labs publicó el mismo día un documento técnico, "How We Built Safety Into Muse", que Search Engine Journal comparó con el anuncio y encontró una brecha de vocabulario que cuantificó palabra por palabra. Ya lo repasamos en "Meta empieza a cobrar por Muse en Meta One y guarda sus riesgos en el manual para ingenieros": el anuncio al consumidor no usa ni una vez las palabras riesgo, ataque o prompt injection.
La lectura entre líneas
¿Por qué una empresa que sí construyó la capa de seguridad (Sentinel aprobando cada acción de Muse, una recompensa de hasta US$130.000 por reportar un ataque exitoso, un fondo de US$300.000 completo) decide no mencionarla con el mismo peso que su función de vanidad? Porque la seguridad no vende suscripciones y el riesgo admitido en voz alta sí genera una nota como esta.
| Dimensión | Lo que se anuncia con fuerza | Lo que queda en la letra chica |
|---|---|---|
| Vistas de post en Business Profile, "una de las funciones más pedidas" | Fraude de fotos con teléfono falso, resuelto con una plantilla de soporte genérica | |
| Meta | Muse, agente "seguro y privado" empaquetado en Meta One | 39 menciones a riesgo y ataque solo en el post técnico para ingenieros |
Las dos compañías ya construyeron, y hasta documentaron internamente, la respuesta al riesgo que no quieren anunciar en voz alta. Google tiene un formulario de reporte de contenido que existe, pero que en el caso documentado por Stevens no resolvió nada. Meta tiene a Sentinel y un programa de recompensas activo. Ninguna de las dos comunica esa capa de seguridad con el mismo boletín, el mismo evento de prensa ni el mismo titular que reservó para la métrica que "los usuarios pidieron".
La diferencia entre las dos no es de intención (ninguna miente: cada palabra del anuncio de Muse la respalda un mecanismo real, documentado en el propio post técnico), es de audiencia. Lo que se anuncia fuerte está calibrado para el usuario que decide activar la función. Lo que se documenta en detalle está calibrado para el ingeniero que va a tener que responder cuando falle. Un pyme que activa el Meta Business Agent para atender WhatsApp, o un negocio cuya ficha de Google Maps es su canal de contacto principal, no forma parte de ninguna de esas dos audiencias: no lee el manual técnico y tampoco es la ingeniería que Sentinel protege. Queda en el peldaño de abajo, exactamente donde vive el riesgo que ninguna de las dos plataformas convirtió en titular.
Este patrón de asimetría entre lo que se comunica y lo que se documenta no es exclusivo de esta quincena: ya lo vimos con Atlas, el navegador agéntico de OpenAI que duró de octubre de 2025 al 9 de agosto de 2026 antes de que la compañía lo migrara a ChatGPT. Google y Meta son, hasta ahora, las primeras en dejarlo contado con un número tan preciso como 39 menciones frente a cero.
Implicancias y accionables para marcas en Chile y LatAm
- Trata el boletín de producto y el documento técnico como dos fuentes distintas, no una. Antes de activar cualquier función de IA de Google o Meta, busca si existe un post de ingeniería o de seguridad además del anuncio comercial. Si no lo encuentras, la ausencia misma es el dato: nadie documentó en público qué pasa cuando falla.
- Pide por escrito qué capa de seguridad protege al Meta Business Agent, no solo al Muse de consumo. Hoy esa documentación específica no existe en público para el agente que responde a tus clientes en WhatsApp.
- Revisa esta semana la sección de fotos de tu ficha de Google Business Profile, sobre todo si el número que muestra la portada no lo subiste tú. La vía de reporte correcta es la categoría de spam o suplantación, no el formulario de contacto genérico.
- No confundas una métrica de vanidad (vistas de post, badge verificado, más respuestas del agente) con una señal de que la plataforma resolvió su capa de riesgo. Son dos proyectos distintos dentro de la misma empresa, con presupuestos y prioridades distintas.
- Guarda capturas y fechas de cualquier reporte de fraude o falla que hagas. Es el registro que vas a necesitar si el caso llega a afectar a un cliente real, mientras la plataforma responsable siga sin una resolución pública.
¿Por qué Google y Meta comunican distinto sus lanzamientos y sus riesgos?
Porque están calibrando el mensaje a audiencias distintas: el anuncio comercial busca al usuario que va a activar la función, mientras el documento técnico está escrito para el ingeniero que va a tener que responder por una falla. Ninguno de los dos anuncios miente, pero tampoco reciben el mismo peso institucional.
¿Qué debería pedir una marca antes de activar un agente de IA de Google o Meta?
El documento técnico equivalente al que Meta publicó para Muse: qué ataques contempla, qué recompensa existe por reportarlos y qué pasa si el agente comete un error con datos de un cliente o un pago. Si esa documentación no existe para la función que quieres activar, la pregunta misma ya es información útil.